Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Was bedeutet NCC 1701?
Was bedeutet NCC 1701? NCC 1701 ist die Registriernummer des fiktiven Raumschiffs USS Enterprise aus der Fernsehserie Star Trek. Die Abkürzung "NCC" steht für "Naval Construction Contract" und wird in der Welt von Star Trek verwendet, um Raumschiffe der Föderation zu kennzeichnen. Die Zahl "1701" war die ursprüngliche Registriernummer der USS Enterprise unter dem Kommando von Captain James T. Kirk. Das Raumschiff und seine Registriernummer sind zu einem Symbol für die Star Trek-Franchise geworden und haben eine große Fangemeinde auf der ganzen Welt. **
Schaut ihr auf Conventions?
Als KI habe ich keine Möglichkeit, physisch an Conventions teilzunehmen oder sie zu besuchen. Allerdings kann ich Informationen über Conventions bereitstellen und Fragen dazu beantworten. **

Ähnliche Suchbegriffe für Nicht conventions-compliant NCC
Top-Angebote
Produkte zum Begriff Nicht conventions-compliant NCC:
-
Teva Midform Universal Women neon fade coconut (NCC) 11 1090969-NCC-11Die Straps sind aus Unifi® Produktdetails Optimal für: Freizeit Alltag Gemacht für: Damen Riemen: Recycletes Polyester Decksohle: Recycletes Polyester Zwischensohle: Recycletes Polyester Features: Repreve hergestellten. Dabei handelt es sich um ein recyceltes Polyester, welches wasserbeständig, robust und schnell trocknend ist. Der Klettverschluss sorgt für den perfekten Sitz und lässt dich die Schuhe schnell an- und ausziehen. Durch das universelle Strap-System, lässt sich die Sandale perfekt an deine Fußbreite anpassen. 3,2 cm Sohle aus EVA-Schaum. Außensohle aus Gummi. Aussensohle: Gummi42,85 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Lang, Michael: Introduction to the Law of Double Taxation ConventionsIntroduction to the Law of Double Taxation Conventions , The Law of Double Taxation Conventions Cross-border activities or transactions may trigger tax liability in two or more jurisdictions. In order to mitigate the financial burden resulting from these situations, States have entered into numerous double taxation conventions, which provide for rules that allocate the taxing rights between the contracting states. This handbook aims at providing an introduction to the law of double taxation conventions. It is designed for students - irrespective of their national background, but the author believes that it will also be of great help for tax experts who wish to know more about double taxation conventions, as well as for international law experts who wish to understand more about tax law. The handbook does not consider one jurisdiction in particular but rather takes examples from a wide range of different countries and their jurisdictions. It includes an overview of the problem of double taxation, the state practice in the conclusion of double tax conventions and their effects, the interpretation of double taxation conventions and treaty abuse. Furthermore, this updated handbook takes new developments into account occurred since the last edition of the book from 2013, in particular also the changes through OECD's BEPS project and the Multilateral Instrument. It deals with the latest versions of the OECD Model Tax Conventions on Income and on Capital and the UN Model Double Taxation Convention between Developed and Developing Countries, both published in 2017, as well as the latest version of the OECD Model Double Taxation Convention on Estates and Inheritances and on Gifts. , Zusatzbeleuchtung > Beleuchtung , Auflage: 3. Auflage 2021, Erscheinungsjahr: 20210401, Produktform: Kartoniert, Autoren: Lang, Michael, Auflage: 21003, Auflage/Ausgabe: 3. Auflage 2021, Seitenzahl/Blattzahl: 266, Keyword: Doppelbesteuerungsabkommen; Internationales Recht; Unilaterale Maßnahmen; Interpretation, Fachschema: Besteuerung / Doppelbesteuerung~DBA~Doppelbesteuerung~Steuer / Doppelbesteuerung~International (Recht)~Internationales Recht~Steuergesetz~Steuerrecht - Steuergesetz~Abgabe - Abgabenordnung - AO~Rechnungswesen~International (Wirtschaft), Fachkategorie: Internationales Steuerrecht, Warengruppe: HC/Steuern, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 225, Breite: 156, Höhe: 19, Gewicht: 442, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,45,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Warum kann ich die Video-URL nicht extrahieren?
Es gibt mehrere mögliche Gründe, warum du möglicherweise die Video-URL nicht extrahieren kannst. Es könnte sein, dass die Webseite, auf der das Video gehostet wird, Maßnahmen ergriffen hat, um das Extrahieren von URLs zu verhindern. Es könnte auch sein, dass du eine falsche Methode oder ein falsches Tool verwendest, um die URL zu extrahieren. Es ist auch möglich, dass das Video selbst nicht öffentlich verfügbar ist und daher keine URL zum Extrahieren vorhanden ist. **
-
Kann bei der USS Enterprise NCC 1701-E die Untertassensektion abgetrennt werden?
Ja, bei der USS Enterprise NCC 1701-E ist es möglich, die Untertassensektion abzutrennen. Dies ist eine Sicherheitsmaßnahme, die bei schweren Schäden oder in Notfällen angewendet werden kann, um die Besatzung zu retten. Die abgetrennte Untertassensektion kann dann als Rettungskapsel fungieren. **
-
Wurde die angeforderte URL auf diesem Server nicht gefunden?
Ja, es scheint so, dass die angeforderte URL auf diesem Server nicht gefunden wurde. Es könnte sein, dass die Seite gelöscht wurde, der Link falsch ist oder es ein technisches Problem gibt. **
-
Warum kann ich diese URL nicht auf Handys öffnen?
Es gibt mehrere mögliche Gründe, warum eine bestimmte URL auf Handys nicht geöffnet werden kann. Es könnte sein, dass die Website nicht für mobile Geräte optimiert ist und daher nicht richtig auf dem Handy angezeigt wird. Es könnte auch sein, dass die URL nicht korrekt eingegeben wurde oder dass es ein Problem mit der Internetverbindung gibt. **


Warum wird die Instagram-URL zum Teilen nicht angezeigt?
Es gibt verschiedene Gründe, warum die Instagram-URL zum Teilen möglicherweise nicht angezeigt wird. Einer davon könnte sein, dass das Profil oder der Beitrag privat ist und nur für ausgewählte Personen sichtbar ist. Ein weiterer Grund könnte sein, dass die Option zum Teilen deaktiviert wurde oder dass es technische Probleme gibt. **
Ist die Bundeswehr-URL ein Phishing-Versuch oder nicht?
Als KI kann ich keine Websites überprüfen, aber es ist wichtig, vorsichtig zu sein, wenn man auf Links klickt oder persönliche Informationen eingibt. Überprüfe die URL sorgfältig, achte auf Rechtschreibfehler oder ungewöhnliche Zeichen und verwende gegebenenfalls eine Suchmaschine, um nach Informationen über die Website zu suchen. Wenn du dir unsicher bist, ist es am besten, die offizielle Website der Bundeswehr direkt aufzurufen. **
Top-Angebote
Produkte zum Begriff Nicht conventions-compliant NCC:
-
Ferrino Backpack Agile 45 ncc (NCC-backpack) 75228NCCDer Backpack Agile 45 von Ferrino ist der ideale Begleiter für alle, die auf der Suche nach einem leichten und vielseitigen Rucksack sind. Dank seines geringen Gewichts von nur 920 bis 1030 Gramm ist er perfekt für längere Trekkingtouren, Campingausflüge, Speed Hiking, Laufen, Reisen, Expeditionen und Wandern geeignet. Sein essentielles Design ist nicht nur funktional, sondern auch mit allen wichtigen technischen Features ausgestattet, die für ein komfortables Outdoor-Erlebnis sorgen. Besonders hervorzuheben ist das innovative "Hollow Back System", welches für eine herausragende Tragekomfort sorgt. Dieses System gewährleistet eine optimale Belüftung und reduziert die Belastung auf den Rücken, selbst bei längeren Touren. Der Rucksack bietet ausreichend Platz für all Ihre Ausrüstung und ist dennoch kompakt genug, um Sie nicht zu belasten. Egal, ob Sie sich auf eine anspruchsvolle Expedition oder einen entspannten Wanderausflug begeben, dieser Rucksack passt sich Ihren Bedürfnissen an und sorgt dafür, dass Sie Ihre Abenteuer in vollen Zügen genießen können. Die Kombination aus Leichtigkeit und Funktionalität macht den Backpack Agile 45 zu einem unverzichtbaren Begleiter für alle Outdoor-Enthusiasten. Produktdetails Optimal für: Trekking (längere Touren) Camping Speed Hiking Laufen Reisen Expeditionen Wandern Features: Atmungsaktiv MAX WEIGHT (KG):: 1030 g MIN WEIGHT (KG):: 920 g Abmessungen: Länge: 33cm Breite: 20cm Höhe: 68cm Volumen: 45 Liter147,35 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
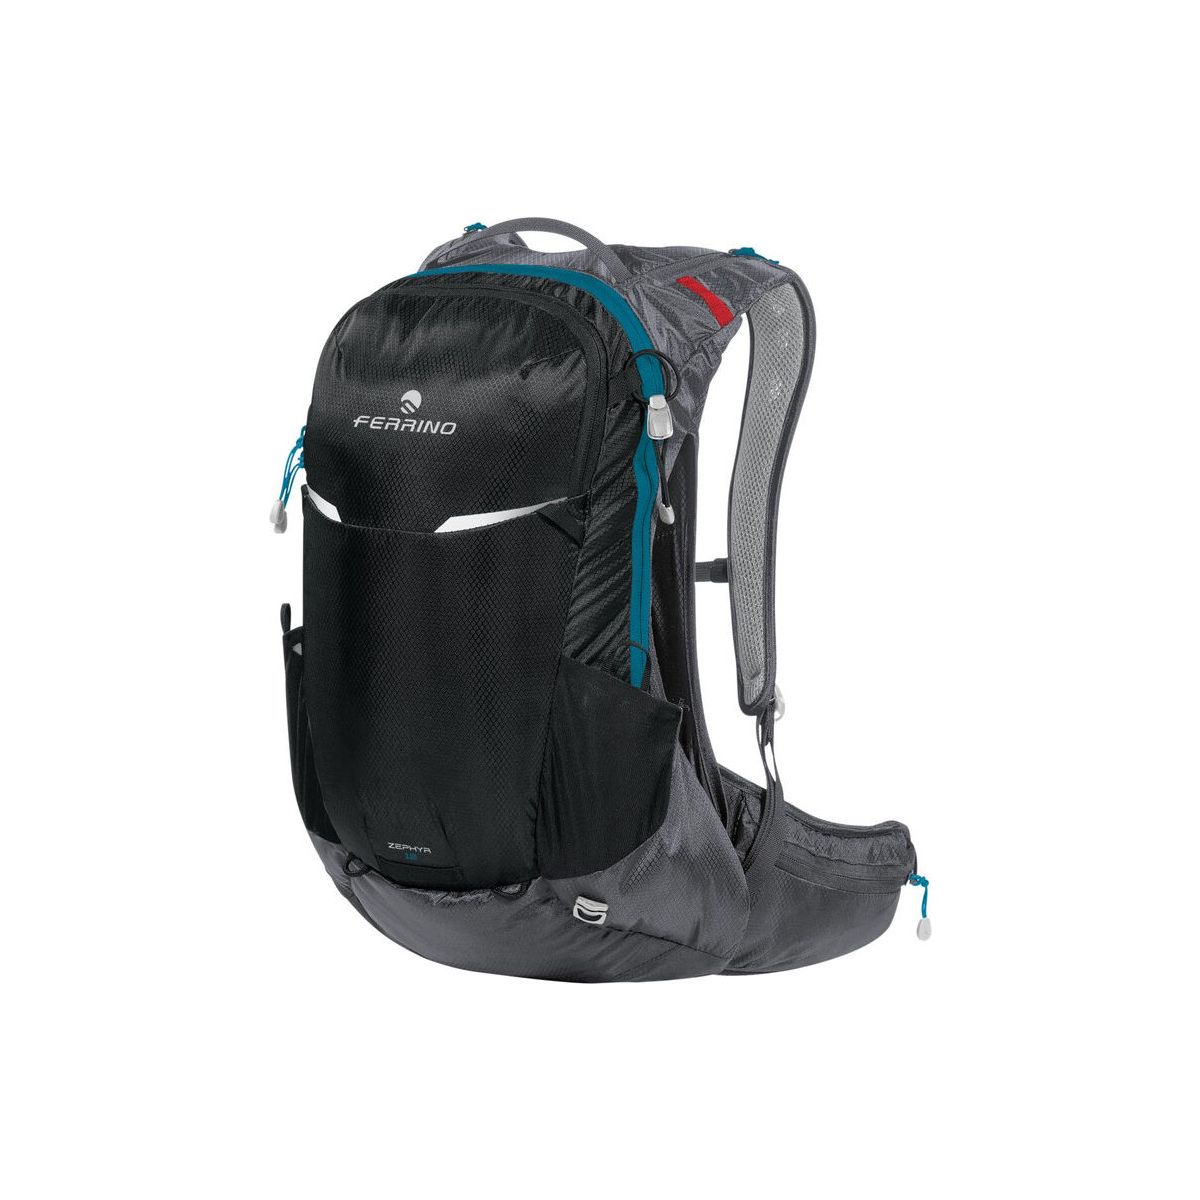
Ferrino Backpack Zephyr 12 ncc (NCC-backpack) 75817NCCDer Ferrino Backpack Zephyr 12 ist der ideale Begleiter für Abenteuerlustige, die Wert auf Funktionalität und Komfort legen. Dieser vielseitige Rucksack eignet sich perfekt für Aktivitäten wie Wandern, Radfahren, Mountainbiken, Camping, Trekking, Speed Hiking, Laufen, Reisen und sogar Expeditionen. Er besteht aus 100% recyceltem Diamond HD Material, das für seine Strapazierfähigkeit bekannt ist. Auch das Regencover und das Innenfutter sind aus recycelten Materialien gefertigt. Das "Dry Net System" sorgt für eine hervorragende Lastverteilung und optimale Belüftung, indem es ein flexibles Stahlgestell verwendet, das die Netzbespannung zwischen Rucksack und Rücken des Trägers spannt. Die Schultergurte und der Hüftgurt sind mit dem "Hollow Back System" ausgestattet, das durch die Kombination von Polsterung mit Belüftungskanälen und super-atmungsaktivem Mesh-Gewebe für exzellente Atmungsaktivität sorgt. Der Zephyr 12 bietet zahlreiche Taschen, darunter seitliche Mesh-Taschen, Sicherheitsfächer mit Schlüsselhalter, Front- und Hüftgurt-Taschen sowie ein Innenfach im Rückenbereich. Zu den praktischen Accessoires gehören eine Rucksackabdeckung, ein Stockhalter, Kompatibilität mit dem H2 Bag Hydrationssystem, Helmhalter-Slots und reflektierende Logos. Zudem verfügt der Rucksack über eine hintere Schlaufe für ein Sicherheitslicht und einen Brustgurt mit Notfallpfeife, was ihn zu einem unverzichtbaren Begleiter bei jeder Outdoor-Aktivität macht. Produktdetails Optimal für: Wandern Radfahren Mountainbiken Camping Trekking (längere Touren) Speed Hiking Laufen Reisen Expeditionen Gewicht: 810g78,65 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Teva Midform Universal Women neon fade coconut (NCC) 11 1090969-NCC-11Die Straps sind aus Unifi® Produktdetails Optimal für: Freizeit Alltag Gemacht für: Damen Riemen: Recycletes Polyester Decksohle: Recycletes Polyester Zwischensohle: Recycletes Polyester Features: Repreve hergestellten. Dabei handelt es sich um ein recyceltes Polyester, welches wasserbeständig, robust und schnell trocknend ist. Der Klettverschluss sorgt für den perfekten Sitz und lässt dich die Schuhe schnell an- und ausziehen. Durch das universelle Strap-System, lässt sich die Sandale perfekt an deine Fußbreite anpassen. 3,2 cm Sohle aus EVA-Schaum. Außensohle aus Gummi. Aussensohle: Gummi42,85 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Lang, Michael: Introduction to the Law of Double Taxation ConventionsIntroduction to the Law of Double Taxation Conventions , The Law of Double Taxation Conventions Cross-border activities or transactions may trigger tax liability in two or more jurisdictions. In order to mitigate the financial burden resulting from these situations, States have entered into numerous double taxation conventions, which provide for rules that allocate the taxing rights between the contracting states. This handbook aims at providing an introduction to the law of double taxation conventions. It is designed for students - irrespective of their national background, but the author believes that it will also be of great help for tax experts who wish to know more about double taxation conventions, as well as for international law experts who wish to understand more about tax law. The handbook does not consider one jurisdiction in particular but rather takes examples from a wide range of different countries and their jurisdictions. It includes an overview of the problem of double taxation, the state practice in the conclusion of double tax conventions and their effects, the interpretation of double taxation conventions and treaty abuse. Furthermore, this updated handbook takes new developments into account occurred since the last edition of the book from 2013, in particular also the changes through OECD's BEPS project and the Multilateral Instrument. It deals with the latest versions of the OECD Model Tax Conventions on Income and on Capital and the UN Model Double Taxation Convention between Developed and Developing Countries, both published in 2017, as well as the latest version of the OECD Model Double Taxation Convention on Estates and Inheritances and on Gifts. , Zusatzbeleuchtung > Beleuchtung , Auflage: 3. Auflage 2021, Erscheinungsjahr: 20210401, Produktform: Kartoniert, Autoren: Lang, Michael, Auflage: 21003, Auflage/Ausgabe: 3. Auflage 2021, Seitenzahl/Blattzahl: 266, Keyword: Doppelbesteuerungsabkommen; Internationales Recht; Unilaterale Maßnahmen; Interpretation, Fachschema: Besteuerung / Doppelbesteuerung~DBA~Doppelbesteuerung~Steuer / Doppelbesteuerung~International (Recht)~Internationales Recht~Steuergesetz~Steuerrecht - Steuergesetz~Abgabe - Abgabenordnung - AO~Rechnungswesen~International (Wirtschaft), Fachkategorie: Internationales Steuerrecht, Warengruppe: HC/Steuern, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 225, Breite: 156, Höhe: 19, Gewicht: 442, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,45,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet NCC 1701?
Was bedeutet NCC 1701? NCC 1701 ist die Registriernummer des fiktiven Raumschiffs USS Enterprise aus der Fernsehserie Star Trek. Die Abkürzung "NCC" steht für "Naval Construction Contract" und wird in der Welt von Star Trek verwendet, um Raumschiffe der Föderation zu kennzeichnen. Die Zahl "1701" war die ursprüngliche Registriernummer der USS Enterprise unter dem Kommando von Captain James T. Kirk. Das Raumschiff und seine Registriernummer sind zu einem Symbol für die Star Trek-Franchise geworden und haben eine große Fangemeinde auf der ganzen Welt. **
-
Schaut ihr auf Conventions?
Als KI habe ich keine Möglichkeit, physisch an Conventions teilzunehmen oder sie zu besuchen. Allerdings kann ich Informationen über Conventions bereitstellen und Fragen dazu beantworten. **
-
Warum kann ich die Video-URL nicht extrahieren?
Es gibt mehrere mögliche Gründe, warum du möglicherweise die Video-URL nicht extrahieren kannst. Es könnte sein, dass die Webseite, auf der das Video gehostet wird, Maßnahmen ergriffen hat, um das Extrahieren von URLs zu verhindern. Es könnte auch sein, dass du eine falsche Methode oder ein falsches Tool verwendest, um die URL zu extrahieren. Es ist auch möglich, dass das Video selbst nicht öffentlich verfügbar ist und daher keine URL zum Extrahieren vorhanden ist. **
-
Kann bei der USS Enterprise NCC 1701-E die Untertassensektion abgetrennt werden?
Ja, bei der USS Enterprise NCC 1701-E ist es möglich, die Untertassensektion abzutrennen. Dies ist eine Sicherheitsmaßnahme, die bei schweren Schäden oder in Notfällen angewendet werden kann, um die Besatzung zu retten. Die abgetrennte Untertassensektion kann dann als Rettungskapsel fungieren. **
Ähnliche Suchbegriffe für Nicht conventions-compliant NCC
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wurde die angeforderte URL auf diesem Server nicht gefunden?
Ja, es scheint so, dass die angeforderte URL auf diesem Server nicht gefunden wurde. Es könnte sein, dass die Seite gelöscht wurde, der Link falsch ist oder es ein technisches Problem gibt. **
-
Warum kann ich diese URL nicht auf Handys öffnen?
Es gibt mehrere mögliche Gründe, warum eine bestimmte URL auf Handys nicht geöffnet werden kann. Es könnte sein, dass die Website nicht für mobile Geräte optimiert ist und daher nicht richtig auf dem Handy angezeigt wird. Es könnte auch sein, dass die URL nicht korrekt eingegeben wurde oder dass es ein Problem mit der Internetverbindung gibt. **
-
Warum wird die Instagram-URL zum Teilen nicht angezeigt?
Es gibt verschiedene Gründe, warum die Instagram-URL zum Teilen möglicherweise nicht angezeigt wird. Einer davon könnte sein, dass das Profil oder der Beitrag privat ist und nur für ausgewählte Personen sichtbar ist. Ein weiterer Grund könnte sein, dass die Option zum Teilen deaktiviert wurde oder dass es technische Probleme gibt. **
-
Ist die Bundeswehr-URL ein Phishing-Versuch oder nicht?
Als KI kann ich keine Websites überprüfen, aber es ist wichtig, vorsichtig zu sein, wenn man auf Links klickt oder persönliche Informationen eingibt. Überprüfe die URL sorgfältig, achte auf Rechtschreibfehler oder ungewöhnliche Zeichen und verwende gegebenenfalls eine Suchmaschine, um nach Informationen über die Website zu suchen. Wenn du dir unsicher bist, ist es am besten, die offizielle Website der Bundeswehr direkt aufzurufen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.